Domain ertragspotenzial.de kaufen?
Wir ziehen mit dem Projekt
ertragspotenzial.de um.
Sind Sie am Kauf der Domain
ertragspotenzial.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ertragspotenzial.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
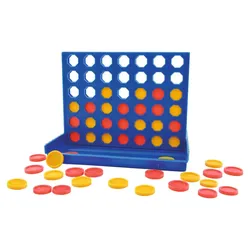
Noris Spiele Gewinn mit..."Gewinn mit …" ist ein Spieleklassiker unter den Kinderspielen. Versuche als erster eine Viererkette von Chips deiner Farbe aufzubauen. Dies gelingt dir durch geschicktes Hineinwerfen und Konzentration. Inhalt - Steckraster mit Aufbewahrungswanne für die Spielsteine - Spielsteine in zwei Farben - Spielanleitung11,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Netzwerkantenne Delock 89457 5 Dbi Gewinn Doppel MhfDie Delock Netzwerkantenne Twin 5 dBi ist für die nahtlose Integration in Geräte mit MHF/U.FL-Anschlüssen konzipiert und bietet eine zuverlässige drahtlose Verbindung. Dieses Modell arbeitet im Dualfrequenzbereich von 2,4 bis 2,5 GHz und 5,1 bis 5,875 GHz und ist kompatibel mit verschiedenen Netzwerkstandards wie IEEE 802.11a/b/g/n/ac. Farbe: Schwarz Antennengewinn: 5 dBi Steckertyp: MHF Frequenzband: 2,4 - 2,5 / 5,1 - 5,875 GHz Netzwerkstandards: IEEE 802.11a, IEEE 802.11ac, IEEE 802.11b, IEEE 802.11g, IEEE 802.11h, IEEE 802.11n Impedanz: 50 Ohm Abmessungen: Breite 7 mm, Höhe 1,6 mm, Länge 6,16 cm Kabellänge: 0,5 m Betriebstemperatur: -10 bis 50 °C Diese Netzwerkantenne eignet sich für Installationen, die eine stabile und leistungsfähige drahtlose Verbindung erfordern. Das kompakte Design erleichtert die Montage in verschiedenen elektronischen Geräten.22,17 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Mack, Thomas: Wege zu raschem GewinnWege zu raschem Gewinn , Dieses Buch enthält ein Eröffnungsrepertoire mit 60 Varianten, in denen sich für den Repertoirespieler Möglichkeiten zu einem raschen Gewinn ergeben, mindestens aber zu spürbarem Vorteil. Der Fokus des Repertoires liegt auf den von den Gegnern am häufigsten gespielten Varianten und dort auf Zügen, die zwar häufig gespielt werden, die aber trotzdem mehr oder weniger große Fehler sind. Die weitaus meisten dieser Varianten sind nicht in den gängigen Fallensammlungen enthalten. Schon das macht den Text zu einem Gewinn für den Leser. Die erwähnten Fehler werden von stärkeren Spielern mit Elo über 2000 nicht oder kaum gemacht, aber die Datenbanken zeigen, dass sie im Klubspielerbereich deutlich häufiger vorkommen. Dies hat der Autor in seiner Turnierpraxis mit über 1000 Turnierpartien in den letzten 20 Jahren bestätigt gefunden. Es zeigt sich, dass geeignete Stellungen eher in aggressiven Varianten vorkommen. Daher empfiehlt das Repertoire für Weiß die offenen Eröffnungen 1.e4 mit 35 Varianten. Für den Schwarzspieler bietet das Repertoire chancenreiche Antworten gegen 1.e4 im Marshall-Gambit 1...d5 2.exd5 Sf6 oder gegen 1.d4 im Winawer-Gambit 1...d5 2.c4 c6 3.Sc3 e5 und in anderen, insgesamt 25 Varianten. In allen Varianten ergeben sich bei der Widerlegung der Fehler attraktive Kombinationen, mit denen der Leser auch seine taktischen Fähigkeiten üben kann. Der Wert dieses Buches liegt in der vorteilhaften Auswertung von Partie-Datenbanken mit Hilfe der Schach-Engine Stockfish und in der geschickten Fokussierung auf die häufigsten gegnerischen Züge. Das so entstandene Repertoire hat mit 60 Varianten eine überschaubare Größe und ermöglicht es dem Repertoirespieler dennoch, für ein Maximum an Eröffnungsstellungen gut vorbereitet zu sein. , Lüfter- & Gebläsemotoren > Motorkühlung , Erscheinungsjahr: 20240621, Autoren: Mack, Thomas, Redaktion: Ullrich, Robert, Seitenzahl/Blattzahl: 172, Keyword: Eröffnungsfallen; Eröffnungsrepertoire; Kieler Falle; Schacheröffnung; Schwarz gegen Grand-Prix; Schwarzrepertoire; Weiß gegen Aljechin; Weiß gegen Caro-Kann; Weiß gegen Damenfianchetto; Weiß gegen Dreispringerspiel; Weiß gegen Französisch; Weiß gegen Königsfianchetto; Weiß gegen Nimzowitsch; Weiß gegen Philidor; Weiß gegen Pirc; Weiß gegen Russisch; Weiß gegen Sizilanisch Kalaschnikow; Weiß gegen Sizilianisch Drachen; Weiß gegen Sizilianisch Najdorf; Weiß gegen Sizilianisch Paulsen; Weiß gegen Sizilianisch Scheveningen; Weiß gegen Sizilianisch Sweschnikow; Weiß gegen Sizilianisch Taimanow; Weiß gegen Sizilianisch beschleunigter Drache; Weiß gegen Sizilianisch klassisch, Fachkategorie: Sport und Freizeit, Altersempfehlung / Lesealter: 18, ab Alter: 9, bis Alter: 99, Warengruppe: TB/Spielen/Raten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 17, Gewicht: 451, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,27,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Ist Ertrag gleich Gewinn?
Ist Ertrag gleich Gewinn? Nein, Ertrag und Gewinn sind zwei unterschiedliche Konzepte in der Betriebswirtschaft. Der Ertrag bezieht sich auf die Gesamteinnahmen, die ein Unternehmen durch den Verkauf von Waren oder Dienstleistungen erzielt. Der Gewinn hingegen ist das Ergebnis, das übrig bleibt, nachdem alle Kosten und Ausgaben vom Ertrag abgezogen wurden. Gewinn ist also das finanzielle Ergebnis, das zeigt, wie erfolgreich ein Unternehmen wirtschaftet. Es ist möglich, dass ein Unternehmen einen hohen Ertrag erzielt, aber aufgrund hoher Kosten und Ausgaben keinen Gewinn erwirtschaftet. Daher ist es wichtig, sowohl den Ertrag als auch den Gewinn im Auge zu behalten, um die finanzielle Gesundheit eines Unternehmens zu beurteilen. **
-
Ist der Ertrag der Gewinn?
Die Frage "Ist der Ertrag der Gewinn?" hängt von der Definition ab, die verwendet wird. In der Finanzwelt wird der Ertrag oft als die Gesamteinnahmen aus Investitionen oder Geschäftsaktivitäten betrachtet, während der Gewinn als der Überschuss nach Abzug aller Kosten und Ausgaben definiert ist. Somit kann der Ertrag als eine breitere Kennzahl angesehen werden, die den Gesamterfolg einer Investition oder eines Unternehmens misst, während der Gewinn spezifisch den finanziellen Erfolg nach Abzug aller Kosten darstellt. Es ist wichtig zu beachten, dass der Ertrag und der Gewinn nicht immer gleich sind, da der Ertrag auch andere Einnahmequellen wie Zinserträge oder Dividenden umfassen kann, die nicht unbedingt zum Gewinn beitragen. Letztendlich hängt die Beziehung zwischen Ertrag und Gewinn davon ab, wie diese Begriffe in einem bestimmten Kontext definiert und interpretiert werden. **


Ist Rendite gleich Gewinn?
Nein, Rendite ist nicht gleich Gewinn. Rendite ist das Verhältnis zwischen dem erzielten Gewinn und dem eingesetzten Kapital, während Gewinn einfach der Überschuss der Einnahmen über die Ausgaben ist. Rendite berücksichtigt also die Effizienz der Kapitalnutzung, während Gewinn lediglich den finanziellen Erfolg eines Unternehmens oder einer Investition darstellt. Es ist möglich, eine hohe Rendite zu erzielen, aber dennoch keinen Gewinn zu machen, wenn die Kosten die Einnahmen übersteigen. Daher sind Rendite und Gewinn zwei unterschiedliche Kennzahlen, die jeweils verschiedene Aspekte der finanziellen Leistungsfähigkeit messen. **
Welche verschiedenen Ertragsmöglichkeiten stehen einem Unternehmen zur Verfügung, um Gewinn zu erwirtschaften?
Ein Unternehmen kann Gewinn durch den Verkauf von Produkten oder Dienstleistungen erzielen. Es kann auch durch Investitionen in Wertpapiere, Immobilien oder andere Unternehmen Gewinne erzielen. Darüber hinaus können Unternehmen durch Lizenzgebühren, Franchisegebühren oder Werbeeinnahmen Gewinne erzielen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Noris Gewinn mitNoris Gewinn mit Highlights Strategisches Spielvergnügen: Fördert das strategische Denken und die Konzentration von Kindern ab 3 Jahren. Hochwertige Materialien: Aus robusten und langlebigen Materialien für einen hohen Spielspaß. Für bis zu 420,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Noris Spiele Gewinn mit..."Gewinn mit …" ist ein Spieleklassiker unter den Kinderspielen. Versuche als erster eine Viererkette von Chips deiner Farbe aufzubauen. Dies gelingt dir durch geschicktes Hineinwerfen und Konzentration. Inhalt - Steckraster mit Aufbewahrungswanne für die Spielsteine - Spielsteine in zwei Farben - Spielanleitung11,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Netzwerkantenne Delock 89457 5 Dbi Gewinn Doppel MhfDie Delock Netzwerkantenne Twin 5 dBi ist für die nahtlose Integration in Geräte mit MHF/U.FL-Anschlüssen konzipiert und bietet eine zuverlässige drahtlose Verbindung. Dieses Modell arbeitet im Dualfrequenzbereich von 2,4 bis 2,5 GHz und 5,1 bis 5,875 GHz und ist kompatibel mit verschiedenen Netzwerkstandards wie IEEE 802.11a/b/g/n/ac. Farbe: Schwarz Antennengewinn: 5 dBi Steckertyp: MHF Frequenzband: 2,4 - 2,5 / 5,1 - 5,875 GHz Netzwerkstandards: IEEE 802.11a, IEEE 802.11ac, IEEE 802.11b, IEEE 802.11g, IEEE 802.11h, IEEE 802.11n Impedanz: 50 Ohm Abmessungen: Breite 7 mm, Höhe 1,6 mm, Länge 6,16 cm Kabellänge: 0,5 m Betriebstemperatur: -10 bis 50 °C Diese Netzwerkantenne eignet sich für Installationen, die eine stabile und leistungsfähige drahtlose Verbindung erfordern. Das kompakte Design erleichtert die Montage in verschiedenen elektronischen Geräten.22,17 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Mack, Thomas: Wege zu raschem GewinnWege zu raschem Gewinn , Dieses Buch enthält ein Eröffnungsrepertoire mit 60 Varianten, in denen sich für den Repertoirespieler Möglichkeiten zu einem raschen Gewinn ergeben, mindestens aber zu spürbarem Vorteil. Der Fokus des Repertoires liegt auf den von den Gegnern am häufigsten gespielten Varianten und dort auf Zügen, die zwar häufig gespielt werden, die aber trotzdem mehr oder weniger große Fehler sind. Die weitaus meisten dieser Varianten sind nicht in den gängigen Fallensammlungen enthalten. Schon das macht den Text zu einem Gewinn für den Leser. Die erwähnten Fehler werden von stärkeren Spielern mit Elo über 2000 nicht oder kaum gemacht, aber die Datenbanken zeigen, dass sie im Klubspielerbereich deutlich häufiger vorkommen. Dies hat der Autor in seiner Turnierpraxis mit über 1000 Turnierpartien in den letzten 20 Jahren bestätigt gefunden. Es zeigt sich, dass geeignete Stellungen eher in aggressiven Varianten vorkommen. Daher empfiehlt das Repertoire für Weiß die offenen Eröffnungen 1.e4 mit 35 Varianten. Für den Schwarzspieler bietet das Repertoire chancenreiche Antworten gegen 1.e4 im Marshall-Gambit 1...d5 2.exd5 Sf6 oder gegen 1.d4 im Winawer-Gambit 1...d5 2.c4 c6 3.Sc3 e5 und in anderen, insgesamt 25 Varianten. In allen Varianten ergeben sich bei der Widerlegung der Fehler attraktive Kombinationen, mit denen der Leser auch seine taktischen Fähigkeiten üben kann. Der Wert dieses Buches liegt in der vorteilhaften Auswertung von Partie-Datenbanken mit Hilfe der Schach-Engine Stockfish und in der geschickten Fokussierung auf die häufigsten gegnerischen Züge. Das so entstandene Repertoire hat mit 60 Varianten eine überschaubare Größe und ermöglicht es dem Repertoirespieler dennoch, für ein Maximum an Eröffnungsstellungen gut vorbereitet zu sein. , Lüfter- & Gebläsemotoren > Motorkühlung , Erscheinungsjahr: 20240621, Autoren: Mack, Thomas, Redaktion: Ullrich, Robert, Seitenzahl/Blattzahl: 172, Keyword: Eröffnungsfallen; Eröffnungsrepertoire; Kieler Falle; Schacheröffnung; Schwarz gegen Grand-Prix; Schwarzrepertoire; Weiß gegen Aljechin; Weiß gegen Caro-Kann; Weiß gegen Damenfianchetto; Weiß gegen Dreispringerspiel; Weiß gegen Französisch; Weiß gegen Königsfianchetto; Weiß gegen Nimzowitsch; Weiß gegen Philidor; Weiß gegen Pirc; Weiß gegen Russisch; Weiß gegen Sizilanisch Kalaschnikow; Weiß gegen Sizilianisch Drachen; Weiß gegen Sizilianisch Najdorf; Weiß gegen Sizilianisch Paulsen; Weiß gegen Sizilianisch Scheveningen; Weiß gegen Sizilianisch Sweschnikow; Weiß gegen Sizilianisch Taimanow; Weiß gegen Sizilianisch beschleunigter Drache; Weiß gegen Sizilianisch klassisch, Fachkategorie: Sport und Freizeit, Altersempfehlung / Lesealter: 18, ab Alter: 9, bis Alter: 99, Warengruppe: TB/Spielen/Raten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 17, Gewicht: 451, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,27,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Simon, Hermann: Am Gewinn ist noch keine Firma kaputtgegangenAm Gewinn ist noch keine Firma kaputtgegangen , Mit diesem Buch erhalten Sie das E-Book inklusive! Gewinn: der Preis des Überlebens »Gewinnmaximierung ist das Gegenteil von Verschwendung«, sagt Hermann Simon. Umso erstaunlicher ist es, dass mehr als 80 Prozent der Unternehmen, die derzeit in den USA an die Börse gehen, noch nie Gewinn gemacht haben. Auch in Deutschland gibt es nur wenige Gewinn-Stars, dabei ist der echte Gewinn nach Steuern die wichtigste Zielgröße im Management. Denn Gewinne, davon ist Simon überzeugt, sind die Kosten des Überlebens und schaffen neuen Wert. In seinem Buch bringt er Klarheit in den Dschungel der Gewinnbegriffe und Bilanzrechnungen. Er beleuchtet die Performance zahlreicher Unternehmen und Branchen im internationalen Vergleich und geht auf die wichtigsten Gewinntreiber ein: Preis, Absatz und Kosten. Aus seiner scharfsinnigen Analyse leitet Simon praktische Konsequenzen ab und bietet den ersten Leitfaden für eine am Gewinn orientierte, nachhaltige Unternehmensführung! , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20200311, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Simon, Hermann, Seitenzahl/Blattzahl: 260, Abbildungen: Lesebändchen, Keyword: Bilanzsumme; EBITDA; Finanzbuchhaltung; Geschäftserfolg; Geschäftsergebnis; Geschäftsgewinn; Performance, Fachschema: Business / Management~Management, Thema: Verstehen, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Management und Managementtechniken, Thema: Optimieren, Text Sprache: ger, Sender’s product category: BUNDLE, Verlag: Campus Verlag GmbH, Verlag: Campus Verlag GmbH, Verlag: Campus, Länge: 222, Breite: 146, Höhe: 22, Gewicht: 441, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Beinhaltet: B0000045139001 9783593512303-1 B0000045139002 9783593512303-2, eBook EAN: 9783593444253 9783593444260, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Ertrag gleich Gewinn?
Ist Ertrag gleich Gewinn? Nein, Ertrag und Gewinn sind zwei unterschiedliche Konzepte in der Betriebswirtschaft. Der Ertrag bezieht sich auf die Gesamteinnahmen, die ein Unternehmen durch den Verkauf von Waren oder Dienstleistungen erzielt. Der Gewinn hingegen ist das Ergebnis, das übrig bleibt, nachdem alle Kosten und Ausgaben vom Ertrag abgezogen wurden. Gewinn ist also das finanzielle Ergebnis, das zeigt, wie erfolgreich ein Unternehmen wirtschaftet. Es ist möglich, dass ein Unternehmen einen hohen Ertrag erzielt, aber aufgrund hoher Kosten und Ausgaben keinen Gewinn erwirtschaftet. Daher ist es wichtig, sowohl den Ertrag als auch den Gewinn im Auge zu behalten, um die finanzielle Gesundheit eines Unternehmens zu beurteilen. **
-
Ist der Ertrag der Gewinn?
Die Frage "Ist der Ertrag der Gewinn?" hängt von der Definition ab, die verwendet wird. In der Finanzwelt wird der Ertrag oft als die Gesamteinnahmen aus Investitionen oder Geschäftsaktivitäten betrachtet, während der Gewinn als der Überschuss nach Abzug aller Kosten und Ausgaben definiert ist. Somit kann der Ertrag als eine breitere Kennzahl angesehen werden, die den Gesamterfolg einer Investition oder eines Unternehmens misst, während der Gewinn spezifisch den finanziellen Erfolg nach Abzug aller Kosten darstellt. Es ist wichtig zu beachten, dass der Ertrag und der Gewinn nicht immer gleich sind, da der Ertrag auch andere Einnahmequellen wie Zinserträge oder Dividenden umfassen kann, die nicht unbedingt zum Gewinn beitragen. Letztendlich hängt die Beziehung zwischen Ertrag und Gewinn davon ab, wie diese Begriffe in einem bestimmten Kontext definiert und interpretiert werden. **
-
Ist Rendite gleich Gewinn?
Nein, Rendite ist nicht gleich Gewinn. Rendite ist das Verhältnis zwischen dem erzielten Gewinn und dem eingesetzten Kapital, während Gewinn einfach der Überschuss der Einnahmen über die Ausgaben ist. Rendite berücksichtigt also die Effizienz der Kapitalnutzung, während Gewinn lediglich den finanziellen Erfolg eines Unternehmens oder einer Investition darstellt. Es ist möglich, eine hohe Rendite zu erzielen, aber dennoch keinen Gewinn zu machen, wenn die Kosten die Einnahmen übersteigen. Daher sind Rendite und Gewinn zwei unterschiedliche Kennzahlen, die jeweils verschiedene Aspekte der finanziellen Leistungsfähigkeit messen. **
-
Welche verschiedenen Ertragsmöglichkeiten stehen einem Unternehmen zur Verfügung, um Gewinn zu erwirtschaften?
Ein Unternehmen kann Gewinn durch den Verkauf von Produkten oder Dienstleistungen erzielen. Es kann auch durch Investitionen in Wertpapiere, Immobilien oder andere Unternehmen Gewinne erzielen. Darüber hinaus können Unternehmen durch Lizenzgebühren, Franchisegebühren oder Werbeeinnahmen Gewinne erzielen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.